Domain buntspecht24.de kaufen?
Wir ziehen mit dem Projekt
buntspecht24.de um.
Sind Sie am Kauf der Domain
buntspecht24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain buntspecht24.de kaufen?
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **

Ähnliche Suchbegriffe für Endpoint
Top-Angebote
Produkte zum Begriff Endpoint:
-
Schnabel, Ulrich: ZusammenZusammen , Wie wir mit Gemeinsinn globale Krisen bewältigen , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20220920, Produktform: Leinen, Autoren: Schnabel, Ulrich, Seitenzahl/Blattzahl: 303, Themenüberschrift: SOCIAL SCIENCE / Anthropology / Cultural & Social, Keyword: Bestsellerautor; Corona; Egoismus; Empathie; Ethik; Finanzkrise; Gemeinsinn; Katastrophe; Klimakrise; Klimawandel; Kooperation; Krise; Massenpsychologie; Muße; Pandemie; Philosophie; Richard David Precht; Schwarmintelligenz; Soziologie; Ulrich Schnabel; Zusammen; Zusammenarbeit; Zuversicht, Fachschema: Schweiz~Schweiz / Geschichte, Politik, Gesellschaft, Recht~Soziologie~Anthropologie / Kulturanthropologie~Kulturanthropologie~Biowissenschaften~Life Sciences~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Gesellschaft und Kultur, allgemein~Soziologie~Populärwissenschaftliche Werke~Biowissenschaften, allgemein~Ratgeber, Sachbuch: Psychologie, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 221, Breite: 144, Höhe: 30, Gewicht: 482, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...92,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...199,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Welches Futter für Buntspecht?
Welches Futter für Buntspecht? Buntspechte ernähren sich hauptsächlich von Insekten, Larven, Spinnen und anderen wirbellosen Tieren, die sie in Baumrinden finden. Sie fressen auch gerne Nüsse, Samen und Beeren. Um Buntspechte anzulocken, können Sie also eine Mischung aus Nüssen, Samen und Beeren anbieten, sowie spezielle Meisenknödel oder Fettblöcke. Es ist auch möglich, spezielles Buntspechtfutter in Form von Meisenknödeln oder Futtermischungen zu kaufen, die auf die Bedürfnisse dieser Vögel abgestimmt sind. Stellen Sie das Futter am besten in einem speziellen Futterspender oder an einem geschützten Ort im Garten bereit, damit die Buntspechte sicher und ungestört fressen können. **
-
Wie baut der Buntspecht sein Nest?
Der Buntspecht baut sein Nest in Baumhöhlen, die er selbst in weichem Holz wie beispielsweise in alten Baumstämmen oder Ästen hackt. Er verwendet seinen kräftigen Schnabel, um das Holz auszuhöhlen und so eine passende Höhle für sein Nest zu schaffen. Der Eingang der Höhle wird oft mit Lehm oder Kot verschlossen, um Feinde fernzuhalten. Im Inneren des Nestes polstert der Buntspecht die Höhle mit weichem Material wie Moos, Gras und Federn aus, um ein gemütliches Nest für seine Jungen zu schaffen. Die Weibchen legen dann ihre Eier in das Nest und brüten sie aus, bis die Küken schlüpfen. **
-
Wo baut der Buntspecht sein Nest?
Der Buntspecht baut sein Nest in Baumhöhlen, die er selbst in weichem Holz zimmert. Dabei bevorzugt er meist abgestorbene Bäume oder solche mit weichem Holz, das leicht zu bearbeiten ist. Die Baumhöhlen werden von den Spechten mit großer Sorgfalt und Geschicklichkeit ausgehöhlt, um genügend Platz für das Nest und die Eier zu schaffen. Nachdem das Nest fertiggestellt ist, legt das Weibchen darin normalerweise 4-6 Eier, die es dann gemeinsam mit dem Männchen ausbrütet. **
-
Welcher Vogel hat einen langen Schnabel?
Welcher Vogel hat einen langen Schnabel? Viele Vögel haben lange Schnäbel, aber einer der bekanntesten ist der Pelikan. Pelikane haben lange, kräftige Schnäbel, die ihnen helfen, Fische aus dem Wasser zu fangen. Sie sind dafür bekannt, ihre Schnäbel wie ein Kescher zu benutzen, um ihre Beute zu fangen. Neben Pelikanen haben auch Störche, Tukane und Ibisse lange Schnäbel, die jeweils an ihre spezifische Ernährungsweise angepasst sind. Insgesamt gibt es viele Vogelarten mit langen Schnäbeln, die für verschiedene Zwecke verwendet werden. **

Welcher Vogel hat den größten Schnabel?
Welcher Vogel hat den größten Schnabel? Der Vogel mit dem größten Schnabel ist der Tukan, insbesondere der Riesentukan, dessen Schnabel bis zu einem Drittel seiner Körperlänge erreichen kann. Dieser Schnabel ist nicht nur auffällig groß, sondern auch sehr leicht und stabil, was es dem Tukan ermöglicht, Früchte und Insekten zu fressen. Der Schnabel dient auch dazu, um sich gegen Feinde zu verteidigen und um Nisthöhlen in Bäumen zu bauen. Insgesamt ist der Tukan ein faszinierender Vogel mit einem einzigartigen und imposanten Schnabel. **
Welcher Vogel hat einen roten Schnabel?
Welcher Vogel hat einen roten Schnabel? Es gibt viele Vögel, die einen roten Schnabel haben, darunter der Papagei, der Tukan, der Flamingo und der Kardinal. Jede dieser Vogelarten hat einen einzigartigen Lebensraum und Lebensstil, der sie von anderen Vögeln mit rotem Schnabel unterscheidet. Der rote Schnabel dient diesen Vögeln oft dazu, Nahrung zu finden oder sich zu verteidigen. Insgesamt ist der rote Schnabel ein auffälliges Merkmal, das diese Vögel besonders interessant und schön macht. **
Top-Angebote
Produkte zum Begriff Endpoint:
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...143,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
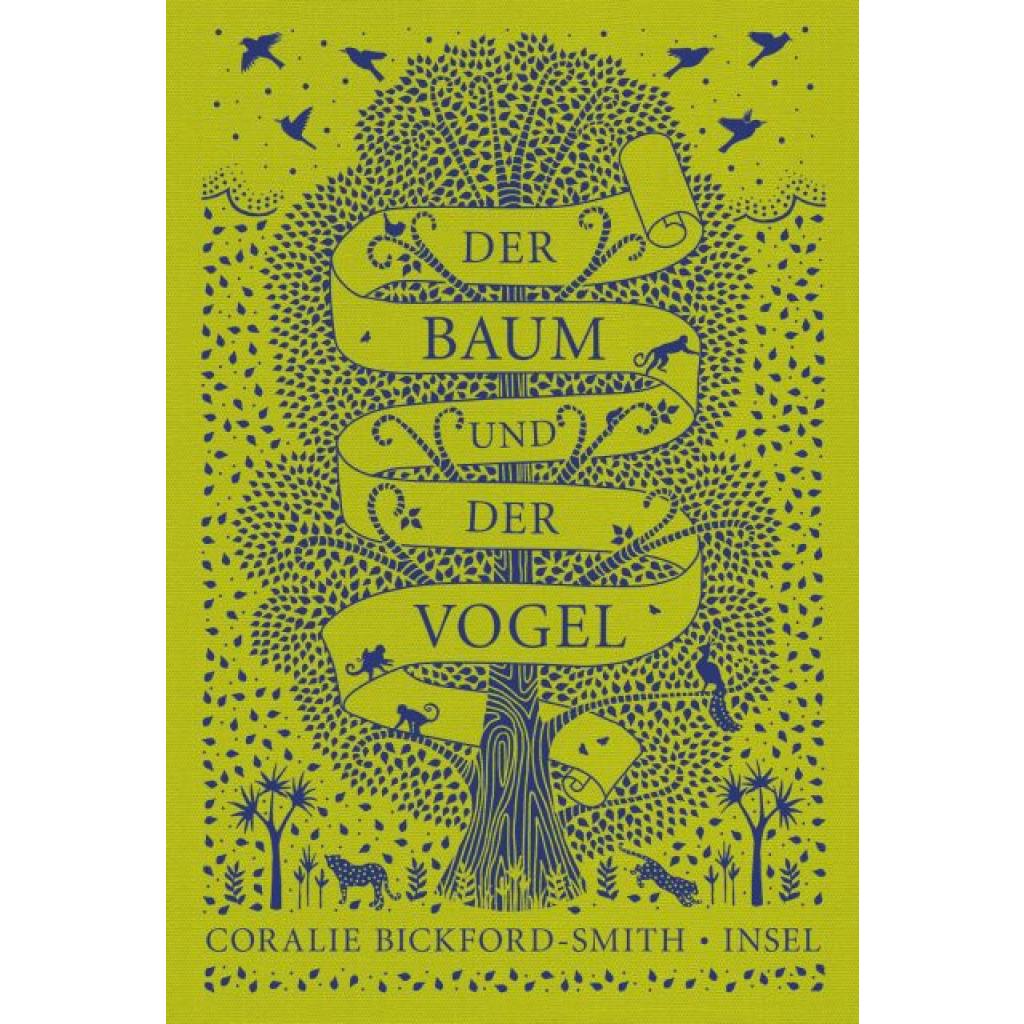
Bickford-Smith, Coralie: Der Baum und der VogelDer Baum und der Vogel , Der kleine Vogel liebt den großen Baum mitten im Urwald, dessen dichtes Laub ihm Schutz bietet. Er kennt nichts anderes und fühlt sich im Baum zu Hause. Als die Regenzeit bevorsteht und der Vogelschwarm in andere Gefilde aufbricht, möchte er den Baum noch nicht verlassen und bleibt noch ein Weilchen. Wilde, exotische Tiere nehmen die Äste und Zweige nun in Besitz, dem kleinen Vogel eröffnet sich eine ganz neue Welt. Doch schließlich muss er erkennen, dass die Zeit für ihn gekommen ist, aufzubrechen. Eine fulminant bebilderte Geschichte darüber, seine Bestimmung im Leben zu erkennen - bunt, exotisch und voller Poesie. Dieses Buch ist Teil der Reihe Kleine Tiere, große Buchkunst . Zauberhafte und außergewöhnlich schöne Bücher von Coralie Bickford-Smith, eine der international renommiertesten Buchgestalterinnen. In Leinen gebunde Kinderbücher ab 5 Jahren - das perfekte Geschenk. , Kabel, Kabelbäume & Kabelsteckverbinder > Getriebe & Antriebstechnik , Erscheinungsjahr: 202104, Produktform: Leinen, Autoren: Bickford-Smith, Coralie, Übersetzung: Jacobs, Stefanie, Seitenzahl/Blattzahl: 64, Keyword: Baum; Geschenkbuch; Geschenkidee; Illustration; Märchen; Ostergeschenk; Vogel; Wald, Fachschema: Buchkunst / Illustration~Illustration - Illustrator~Geschenkband~Bilderbuch~Natur / Kindersachbuch~Geschenkband / Kinder, Fachkategorie: Geschenkbücher~Bilderbücher mit Erzähltexten~Kinder/Jugendliche: Sachbuch: Natur & Tiere~Kindergeschenkbücher, Interesse Alter: empfohlenes Alter: ab 5 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 5, bis Alter: 10, Warengruppe: HC/Belletristik/Geschenkbücher, Fachkategorie: Illustration, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Insel Verlag GmbH, Verlag: Insel Verlag GmbH, Verlag: Insel Verlag Anton Kippenberg GmbH & Co. KG, Länge: 256, Breite: 185, Höhe: 15, Gewicht: 395, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783458176862, Herkunftsland: ITALIEN (IT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schnabel, Ulrich: ZusammenZusammen , Wie wir mit Gemeinsinn globale Krisen bewältigen , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20220920, Produktform: Leinen, Autoren: Schnabel, Ulrich, Seitenzahl/Blattzahl: 303, Themenüberschrift: SOCIAL SCIENCE / Anthropology / Cultural & Social, Keyword: Bestsellerautor; Corona; Egoismus; Empathie; Ethik; Finanzkrise; Gemeinsinn; Katastrophe; Klimakrise; Klimawandel; Kooperation; Krise; Massenpsychologie; Muße; Pandemie; Philosophie; Richard David Precht; Schwarmintelligenz; Soziologie; Ulrich Schnabel; Zusammen; Zusammenarbeit; Zuversicht, Fachschema: Schweiz~Schweiz / Geschichte, Politik, Gesellschaft, Recht~Soziologie~Anthropologie / Kulturanthropologie~Kulturanthropologie~Biowissenschaften~Life Sciences~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Gesellschaft und Kultur, allgemein~Soziologie~Populärwissenschaftliche Werke~Biowissenschaften, allgemein~Ratgeber, Sachbuch: Psychologie, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 221, Breite: 144, Höhe: 30, Gewicht: 482, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...92,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
-
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
-
Welches Futter für Buntspecht?
Welches Futter für Buntspecht? Buntspechte ernähren sich hauptsächlich von Insekten, Larven, Spinnen und anderen wirbellosen Tieren, die sie in Baumrinden finden. Sie fressen auch gerne Nüsse, Samen und Beeren. Um Buntspechte anzulocken, können Sie also eine Mischung aus Nüssen, Samen und Beeren anbieten, sowie spezielle Meisenknödel oder Fettblöcke. Es ist auch möglich, spezielles Buntspechtfutter in Form von Meisenknödeln oder Futtermischungen zu kaufen, die auf die Bedürfnisse dieser Vögel abgestimmt sind. Stellen Sie das Futter am besten in einem speziellen Futterspender oder an einem geschützten Ort im Garten bereit, damit die Buntspechte sicher und ungestört fressen können. **
-
Wie baut der Buntspecht sein Nest?
Der Buntspecht baut sein Nest in Baumhöhlen, die er selbst in weichem Holz wie beispielsweise in alten Baumstämmen oder Ästen hackt. Er verwendet seinen kräftigen Schnabel, um das Holz auszuhöhlen und so eine passende Höhle für sein Nest zu schaffen. Der Eingang der Höhle wird oft mit Lehm oder Kot verschlossen, um Feinde fernzuhalten. Im Inneren des Nestes polstert der Buntspecht die Höhle mit weichem Material wie Moos, Gras und Federn aus, um ein gemütliches Nest für seine Jungen zu schaffen. Die Weibchen legen dann ihre Eier in das Nest und brüten sie aus, bis die Küken schlüpfen. **
Ähnliche Suchbegriffe für Endpoint
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...199,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...30,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo baut der Buntspecht sein Nest?
Der Buntspecht baut sein Nest in Baumhöhlen, die er selbst in weichem Holz zimmert. Dabei bevorzugt er meist abgestorbene Bäume oder solche mit weichem Holz, das leicht zu bearbeiten ist. Die Baumhöhlen werden von den Spechten mit großer Sorgfalt und Geschicklichkeit ausgehöhlt, um genügend Platz für das Nest und die Eier zu schaffen. Nachdem das Nest fertiggestellt ist, legt das Weibchen darin normalerweise 4-6 Eier, die es dann gemeinsam mit dem Männchen ausbrütet. **
-
Welcher Vogel hat einen langen Schnabel?
Welcher Vogel hat einen langen Schnabel? Viele Vögel haben lange Schnäbel, aber einer der bekanntesten ist der Pelikan. Pelikane haben lange, kräftige Schnäbel, die ihnen helfen, Fische aus dem Wasser zu fangen. Sie sind dafür bekannt, ihre Schnäbel wie ein Kescher zu benutzen, um ihre Beute zu fangen. Neben Pelikanen haben auch Störche, Tukane und Ibisse lange Schnäbel, die jeweils an ihre spezifische Ernährungsweise angepasst sind. Insgesamt gibt es viele Vogelarten mit langen Schnäbeln, die für verschiedene Zwecke verwendet werden. **
-
Welcher Vogel hat den größten Schnabel?
Welcher Vogel hat den größten Schnabel? Der Vogel mit dem größten Schnabel ist der Tukan, insbesondere der Riesentukan, dessen Schnabel bis zu einem Drittel seiner Körperlänge erreichen kann. Dieser Schnabel ist nicht nur auffällig groß, sondern auch sehr leicht und stabil, was es dem Tukan ermöglicht, Früchte und Insekten zu fressen. Der Schnabel dient auch dazu, um sich gegen Feinde zu verteidigen und um Nisthöhlen in Bäumen zu bauen. Insgesamt ist der Tukan ein faszinierender Vogel mit einem einzigartigen und imposanten Schnabel. **
-
Welcher Vogel hat einen roten Schnabel?
Welcher Vogel hat einen roten Schnabel? Es gibt viele Vögel, die einen roten Schnabel haben, darunter der Papagei, der Tukan, der Flamingo und der Kardinal. Jede dieser Vogelarten hat einen einzigartigen Lebensraum und Lebensstil, der sie von anderen Vögeln mit rotem Schnabel unterscheidet. Der rote Schnabel dient diesen Vögeln oft dazu, Nahrung zu finden oder sich zu verteidigen. Insgesamt ist der rote Schnabel ein auffälliges Merkmal, das diese Vögel besonders interessant und schön macht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.